Οι κυβερνοεπιθέσεις αποτελούν πλέον μια διαρκώς αυξανόμενη απειλή για την Ευρώπη, με την Ελλάδα να μην αποτελεί εξαίρεση. Από δημόσιους οργανισμούς μέχρι μεγάλες επιχειρήσεις, τα ψηφιακά «χτυπήματα» πληθαίνουν, προκαλώντας ανησυχία για την ασφάλεια των δεδομένων και των κρίσιμων υποδομών.
Γαλλία: Χάκερ επιχείρησαν να ανεβάσουν στους 110°C τη θερμοκρασία στα ψυγεία φύλαξης αίματος
Στόχος κυβερνοεπίθεσης έγινε στη Γαλλία εταιρεία που διαχειρίζεται εγκαταστάσεις ψύξης για το Γαλλικό Ίδρυμα Αίματος (EFS), με τους χάκερ να επιχειρούν να προκαλέσουν ακραία αύξηση της θερμοκρασίας σε μονάδες όπου φυλάσσονται δείγματα αίματος.
Το περιστατικό σημειώθηκε τα ξημερώματα της Δευτέρας (02/11/26), όταν οι επιτιθέμενοι φέρεται να προσπάθησαν να αλλάξουν τις ρυθμίσεις των συστημάτων ψύξης της Coolworld, ανεβάζοντας τη θερμοκρασία από τους -30 στους 110 βαθμούς Κελσίου.
Des frigos d’un prestataire de services de l’Etablissement français du sang ont fait l’objet d’une cyberattaque https://t.co/xawV2q7aLO
— BFM (@BFMTV) November 4, 2026
Η απόπειρα έγινε αντιληπτή εγκαίρως από τεχνικό, ο οποίος εντόπισε την ασυνήθιστη μεταβολή. Σύμφωνα με το γαλλικό υπουργείο Υγείας, δεν υπήρξαν απώλειες ή επιπτώσεις στα αποθέματα αίματος, τα οποία προορίζονται για μεταγγίσεις
Χάκερ «πυρπόλησαν» τα ψυγεία σούπερ μάρκετ στην Ευρώπη
Σουηδία
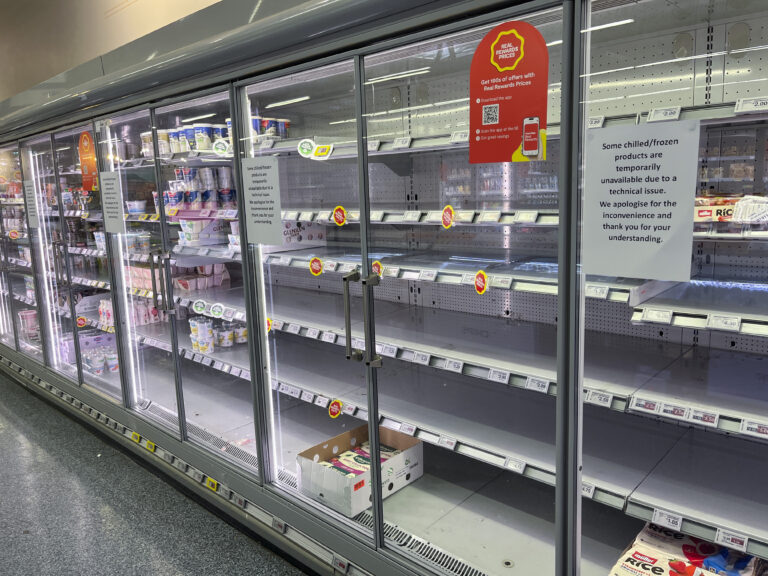
Στη Σουηδία στις 2/11, στο στόχαστρο βρέθηκε η ICA, μία από τις μεγαλύτερες αλυσίδες λιανεμπορίου τροφίμων της χώρας. Σύμφωνα με την εταιρεία, αρκετά καταστήματα επηρεάστηκαν από την επίθεση που σημειώθηκε κατά τη διάρκεια της νύχτας της 2ας Νοεμβρίου, όταν οι θερμοκρασίες σε ψυγεία και καταψύκτες φέρεται να ρυθμίστηκαν εξ αποστάσεως στους 50 βαθμούς Κελσίου.
Διαβάστε Επίσης

Οι συνέπειες ενδέχεται να είναι σημαντικές για τα αποθέματα τροφίμων, καθώς μεγάλες ποσότητες προϊόντων πιθανόν να έχουν αλλοιωθεί. Μεταξύ των καταστημάτων που αντιμετώπισαν προβλήματα ήταν τα ICA Kvantum σε Sjöbo και Tomelilla.
Η διοίκηση της ICA ανακοίνωσε ότι τα πληγέντα καταστήματα θα παραμείνουν προσωρινά κλειστά, ενώ ξεκίνησαν οι εργασίες για την αποκατάσταση των συστημάτων και την επαναφορά της κανονικής λειτουργίας. Παράλληλα, η εταιρεία ζήτησε συγγνώμη από τους πελάτες της.
BREAKING: Belgium is now affected too by a major IT incident disrupting refrigeration systems across multiple supermarket chains.
More than 40 Delhaize stores, 15 Carrefour locations, and around five Spar outlets are reporting problems.
Refrigerators and freezers are reportedly heating up to 15°C, putting food supplies at risk.
— GeoInsider (@InsiderGeo) November 2, 2026
Βέλγιο
Αντίστοιχο περιστατικό καταγράφηκε και στο Βέλγιο, όπου κυβερνοεπίθεση επηρέασε τα συστήματα ψύξης σε δεκάδες καταστήματα της αλυσίδας Delhaize. Σύμφωνα με βελγικά δημοσιεύματα, τουλάχιστον 40 σούπερ μάρκετ αντιμετώπισαν προβλήματα με τα ψυγεία και τους καταψύκτες τους.
Η Delhaize ανήκει στον όμιλο Ahold Delhaize, ο οποίος έχει την έδρα του στο Zaandam της Ολλανδίας και διαθέτει επίσης την αλυσίδα Albert Heijn. Μέχρι στιγμής δεν υπήρχε σαφής εικόνα για το εάν είχαν επηρεαστεί και καταστήματα της τελευταίας στην Ολλανδία.
Την ίδια ώρα, αναρτήσεις στα μέσα κοινωνικής δικτύωσης κάνουν λόγο για προβλήματα και σε άλλες αλυσίδες του Βελγίου, όπως η Carrefour και η Spar. Οι συγκεκριμένες αναφορές υποστηρίζουν ότι επηρεάστηκαν επιπλέον 15 καταστήματα Carrefour και περίπου πέντε Spar.
BREAKING: 🇸🇪 Swedish grocery giant ICA, one of Sweden’s largest supermarket chains, says several of its stores have been hit by a cyberattack overnight, causing refrigerators and freezers to be remotely set to 50°C.
The incident has likely resulted in large quantities of food spoiling. Multiple stores, including ICA Kvantum in Sjöbo and Tomelilla, have reported being affected.
ICA says stores will remain closed during the morning and are expected to reopen at 9:00 a.m. Swedish time.
The company has apologized to customers and says it is working to restore normal operations.
The incident comes amid a wave of cyberattacks targeting businesses recent weeks, following similar incidents reported in France and the United States.
— GeoInsider (@InsiderGeo) November 2, 2026
Ιρλανδία
Στόχος κυβερνοεπίθεσης στα συστήματα ψύξης έγινε η ιρλανδική αλυσίδα SuperValu, με αποτέλεσμα να αποσυρθούν προληπτικά τα νωπά και κατεψυγμένα προϊόντα από 13 καταστήματα. Οι ζημιές εκτιμάται ότι θα ανέλθουν σε χιλιάδες ευρώ.
Ο όμιλος Musgrave, ιδιοκτήτης της αλυσίδας, επιβεβαίωσε το περιστατικό, αναφέροντας ότι το πρόβλημα αφορούσε συγκεκριμένο μοντέλο ψυγείου. Παράλληλα, διεξάγει έρευνα με ειδικούς κυβερνοασφάλειας για την αποκατάσταση των συστημάτων.
Γαλλία
Οι χάκερς στις 13/10, όπως μετέδωσε το γαλλικό BFMTV, κατάφεραν να ενεργοποιήσουν από απόσταση την αναγκαστική απόψυξη των ψυγείων σε πολλούς χώρους. Έδωσαν μάλιστα εντολή για την επιβολή ενός συνεχούς κύκλου απόψυξης, ρυθμίζοντας τις θερμοκρασίες στους 50°C. Η γαλλική εφημερίδα Le Monde ανέφερε ότι οι χάκερ παρέτειναν επίσης τον κύκλο απόψυξης σε ορισμένους καταψύκτες και θαλάμους ψύξης από μία ώρα σε οκτώ ώρες για να καθυστερήσουν τη σήμανση των συναγερμών.
Τα σουπερμάρκετ χρησιμοποιούν συνήθως κεντρικούς πίνακες ελέγχου για τη διαχείριση πολλαπλών μονάδων ψύξης. Πολλοί από αυτούς τους πίνακες ελέγχου είναι συνδεδεμένοι στο διαδίκτυο, ώστε να επιτρέπουν σε εταιρείες συντήρησης την απομακρυσμένη πρόσβαση.
Μετά την επίθεση πάντως, η γαλλική κυβέρνηση έσπευσε να επισημάνει πως η απομακρυσμένη διαχείριση, εάν είναι απαραίτητη, θα πρέπει να περιορίζεται σε αξιόπιστες διευθύνσεις IP.
Hackers forced the temperature of fridges and freezers in many French supermarkets up to 122 degrees Fahrenheit, causing fires and spoiling food at several hundred stores in a major cyber attack https://t.co/RIQ8Kmf62r https://t.co/IgCKeWZkLY
— Reuters (@Reuters) October 13, 2026
Οι αρμόδιες Αρχές δεν έχουν ακόμη εξακριβώσει τον τρόπο με τον οποίο οι χάκερς απέκτησαν πρόσβαση στα συστήματα διαχείρισης ψύξης, τα οποία ανήκουν στη δανέζικη εταιρεία Danfoss.
Σε ανακοίνωσή της η εταιρεία αναφέρει πως οι μονάδες που επηρεάστηκαν, «έτρεχαν ξεπερασμένο λογισμικό», τονίζοντας πως «εδώ και καιρό συμβουλεύει τους πελάτες της να διατηρούν τα υποστηριζόμενα συστήματα ενημερωμένα με το πιο πρόσφατο λογισμικό και να μεταβαίνουν από τα παλαιότερα συστήματα σε λύσεις τρέχουσας γενιάς».
Τα καταστήματα που επηρεάστηκαν, σούπερ μάρκετ, παντοπωλεία, κρεοπωλεία, είναι εκατοντάδες σε πολλές περιοχές της Γαλλίας.
Οι ιδιοκτήτες των καταστημάτων μιλούν για τεράστια οικονομική ζημιά, που ανέρχεται σε δεκάδες εκατομμύρια ευρώ, τονίζοντας πως πέταξαν τεράστιες ποσότητες κατεψυγμένων τροφίμων.
Hundreds of French supermarkets have been hit by a cyber-attack that caused their fridges and freezers to heat up. Read more: https://t.co/8YImvm4UKT https://t.co/Hc73lYMMRg
— BBC News (World) (@BBCWorld) October 12, 2026
Χάκερ «χτύπησαν» ψυγεία κρεοπωλείου στη Κηφισιά
Ο ιδιοκτήτης του καταστήματος, Γιώργος Μπούμπας, περιέγραψε στον ΣΚΑΪ ότι οι εργαζόμενοι διαπίστωσαν τα ξημερώματα πως τα ψυγεία παρουσίαζαν ασυνήθιστη συμπεριφορά, χωρίς αρχικά να μπορούν να αντιληφθούν τι είχε συμβεί.
Σύμφωνα με την καταγγελία του, οι ρυθμίσεις θερμοκρασίας είχαν αλλάξει στους 150 βαθμούς Κελσίου, ενώ το προσωπικό δεν μπορούσε να παρέμβει χειροκίνητα, καθώς είχε αποκλειστεί η πρόσβαση στο σύστημα ελέγχου.
Πώς αποκαλύφθηκε η καταγγελλόμενη κυβερνοεπίθεση
Το περιστατικό έγινε αντιληπτό περίπου στις 4 τα ξημερώματα, όταν οι πρώτοι εργαζόμενοι έφτασαν στο κρεοπωλείο και διαπίστωσαν ότι κάτι δεν λειτουργούσε σωστά στις εγκαταστάσεις ψύξης. Αρχικά, οι υπεύθυνοι της επιχείρησης θεώρησαν ότι επρόκειτο για κάποια συνηθισμένη τεχνική δυσλειτουργία. Όπως ανέφερε χαρακτηριστικά ο Γιώργος Μπούμπας: «Με το που ήρθαν οι υπάλληλοι στις 4 τα ξημερώματα, είδαν ότι κάτι δεν πάει καλά με τα ψυγεία. Στην αρχή νομίζαμε ότι έχει κάποια βλάβη».
Ωστόσο, η κατάσταση αποδείχθηκε πιο περίπλοκη, καθώς δεν ήταν δυνατή η επαναφορά των κανονικών ρυθμίσεων.
«Είχαν ρυθμίσει τα ψυγεία στους 150 βαθμούς»
Όπως περιέγραψε ο ιδιοκτήτης: «Είχαν σετάρει τα ψυγεία στους 150 βαθμούς Κελσίου, εμείς δεν μπορούσαμε χειροκίνητα να παρέμβουμε καθώς δεν μπορούσαμε να μπούμε στο σύστημα. Ο ψυκτικός που ήρθε αναρωτήθηκε αν προκλήθηκε από πτώση τάσης αλλά εμείς έχουμε γεννήτρια. Αφού δοκίμασε όλους τους τρόπους, μετά από μια ώρα μας είπε “είστε χακαρισμένοι” και κατάφερε να πάρει τον επανέλεγχο μετά από 2 ώρες».
Σύμφωνα με την περιγραφή του, χρειάστηκαν περίπου δύο ώρες μέχρι ο τεχνικός να καταφέρει να αποκαταστήσει τον έλεγχο των εγκαταστάσεων. Ακόμη μεγαλύτερο προβληματισμό προκαλεί ο ισχυρισμός του επιχειρηματία ότι το περιστατικό δεν ήταν μεμονωμένο.
O ψυκτικός που επισκέφθηκε το κατάστημα τον ενημέρωσε ότι αντίστοιχα προβλήματα είχαν παρουσιαστεί και σε άλλες δύο επιχειρήσεις της περιοχής. Ο Γιώργος Μπούμπας ανέφερε ότι και τα τρία καταστήματα συνεργάζονταν με τρίτη εταιρεία για ζητήματα που αφορούν την ψύξη και τη διασφάλιση της λειτουργίας των εγκαταστάσεών τους.
Το πρόβλημα με τα σύγχρονα ψυγεία και το Wi-Fi
Σύμφωνα με τον επιχειρηματία, τα προβλήματα εμφανίστηκαν σε νεότερα συστήματα ψύξης, τα οποία διαθέτουν δυνατότητα ασύρματης σύνδεσης.
Αντίθετα, όπως υποστήριξε, οι παλαιότερες εγκαταστάσεις δεν επηρεάστηκαν. «Τα παλαιά μοτέρ δεν έχουν πρόβλημα, τα καινούργια έχουν πρόβλημα που έχουν ασύρματο δίκτυο. Εμείς απενεργοποιήσαμε το wi-fi και θα σκεφτεί ο τεχνικός τι λύση μπορεί να βρεθεί μόνιμη», δήλωσε. Η επιχείρηση προχώρησε στην απενεργοποίηση της ασύρματης σύνδεσης, προκειμένου να περιορίσει τον κίνδυνο νέας μη εξουσιοδοτημένης πρόσβασης, ενώ αναζητείται μόνιμη τεχνική λύση.
Έφτασαν τελικά τα ψυγεία στους 150 βαθμούς;
Ο ιδιοκτήτης του κρεοπωλείου διευκρίνισε ότι, παρά την αλλαγή των ηλεκτρονικών ρυθμίσεων, τα ψυγεία δεν έφτασαν ποτέ στην πραγματικότητα τους 150 βαθμούς Κελσίου.
Binance: Το «ριφιφί» των 6,3 δισ. δολαρίων
Η αγορά των κρυπτονομισμάτων βρίσκεται σε κατάσταση συναγερμού μετά τη νέα ανακοίνωση της Binance, η οποία επιβεβαίωσε ότι δέχθηκε σύνθετη κυβερνοεπίθεση, διευκρινίζοντας πως δεν πρόκειται για ένα μεμονωμένο περιστατικό ασφαλείας.
Η ομάδα χάκερ που συνδέεται με τη Βόρεια Κορέα
Σύμφωνα με την πρώτη ενημέρωση της εταιρείας, η επίθεση είχε εκτιμώμενο αντίκτυπο ύψους 6,3 δισεκατομμυρίων δολαρίων, σε ένα περιστατικό που ενδέχεται να αποτελεί τη μεγαλύτερη κλοπή στην ιστορία των κρυπτονομισμάτων. Η εταιρεία ανάλυσης blockchain TRM Labs αποδίδει την επίθεση στην TraderTraitor, βορειοκορεατική ομάδα χάκερ που συνδέεται με το ευρύτερο δίκτυο Lazarus Group, γνωστό για μεγάλες κυβερνοεπιθέσεις και κλοπές ψηφιακών περιουσιακών στοιχείων.
Ως άμεσο μέτρο προστασίας, η Binance προχώρησε σε προσωρινή αναστολή των καταθέσεων και αναλήψεων Bitcoin. Παράλληλα, διαβεβαίωσε τους χρήστες της ότι τα κεφάλαιά τους παραμένουν ασφαλή και ότι θα αναλάβει την κάλυψη των απωλειών.
🚨 BREAKING: The biggest cryptocurrency heist in history has hit Binance! The total losses are estimated at around $6.3 billion
So far, about $3 billion in stolen assets has been located. The exchange has provided no information on the whereabouts of the remaining $3.3 billion, Reuters reports.
Everything is going to hell: Bitcoin has plunged, and Ethereum has also dropped in value.
The world’s largest cryptocurrency exchange said it was working with partners to freeze the affected assets.
According to preliminary reports, hackers may have gained access by compromising one of the engineers’ laptops.
— NEXTA (@nexta_tv) October 30, 2026
Binance, Polymarket και Homeland Security στο επίκεντρο τριών μεγάλων κυβερνοεπιθέσεων
Με τη νεότερη ανακοίνωσή της, η εταιρεία υπογραμμίζει τη σύνθετη φύση της επίθεσης, εντείνοντας την ανησυχία στον χώρο των ψηφιακών νομισμάτων. Το περιστατικό έρχεται να προστεθεί σε δύο ακόμη σοβαρές υποθέσεις κυβερνοεπιθέσεων που έχουν προκαλέσει διεθνή αναστάτωση, με στόχους την Polymarket και το αμερικανικό υπουργείο Εσωτερικής Ασφάλειας (Homeland Security).
Η ανακοίνωση της Binance
«Η αρχική μας έρευνα υπέδειξε ότι το περιστατικό ασφαλείας ενδέχεται να αφορούσε έναν παραβιασμένο φορητό υπολογιστή. Ωστόσο, η περαιτέρω διερεύνηση αποκάλυψε επιπλέον σημεία παραβίασης.
Πρόκειται για μια σύνθετη επίθεση και καταβάλλουμε κάθε δυνατή προσπάθεια, σε συνεργασία με τις αρχές επιβολής του νόμου, για την επίλυση του ζητήματος. Συνεχίζουμε τη συλλογή στοιχείων και θα παρέχουμε περισσότερες πληροφορίες μόλις αυτές γίνουν διαθέσιμες. Η Binance θα καλύψει όλες τις απώλειες μέσω του ταμείου SAFU (Secure Asset Fund for Users – Ταμείο Ασφαλείας Περιουσιακών Στοιχείων Χρηστών) και των ιδίων κεφαλαίων της εταιρείας. Τα κεφάλαια των χρηστών είναι ασφαλή.
Παραμένουμε εντός του προβλεπόμενου χρονοδιαγράμματος για την επανέναρξη των αναλήψεων εντός 45 ωρών. Οι καταθέσεις δεν έχουν επηρεαστεί.
Οι εκροές κεφαλαίων ανεστάλησαν όταν διακόψαμε προσωρινά την υπηρεσία αναλήψεων. Συνεργαζόμαστε στενά με τους εταίρους μας για τη δέσμευση πολλών από τα επηρεαζόμενα περιουσιακά στοιχεία, έχοντας ήδη δεσμεύσει ποσό ύψους περίπου 3 δισεκατομμυρίων δολαρίων. Θα συνεχίσουμε να παρέχουμε ενημερώσεις μέσω των επίσημων καναλιών της Binance, καθώς θα γίνονται διαθέσιμες περισσότερες επιβεβαιωμένες πληροφορίες».
Investigation update: Our initial investigation suggested that the security incident may have involved a compromised laptop, however our subsequent investigation has uncovered additional points of breach.
This was a complex attack, and we are doing all we can in coordination with law enforcement to resolve it. We are still gathering the facts, and will share more directly as we have them.
Binance will cover all losses from the SAFU fund and the company’s funds. User funds are safe.
We are still on track towards the expected timeline to resume the withdrawal service in 45 hours. Deposits remain unaffected.
The outflows ceased when we paused withdrawal service earlier. We are still working with partners to freeze many of the impacted assets, and have frozen around $3 billion thus far.
We will continue to provide further updates through official Binance channels as more verified information becomes available.
— Binance (@binance) October 30, 2026
Σύμφωνα με την TRM Labs, η ομάδα TraderTraitor προετοίμαζε την επίθεση για τουλάχιστον 36 ώρες, αλλά κατάφερε να τη φέρει εις πέρας μέσα σε περίπου 20 λεπτά. Όπως ανέφερε στο Sky News ο Άρι Ρέντμπορν, επικεφαλής πολιτικής της εταιρείας, οι χάκερ μετέφεραν δισεκατομμύρια δολάρια μέσω οκτώ διαφορετικών δικτύων blockchain σε μόλις 15 λεπτά.
Το FBI έχει συνδέσει την ίδια ομάδα με την κυβερνοεπίθεση στην πλατφόρμα Bybit τον Φεβρουάριο του 2025, από την οποία κλάπηκαν κρυπτονομίσματα αξίας περίπου 1,5 δισ. δολαρίων.
- Έλον Μασκ: «Δεν δούλεψαν τα διαστημικά μου λέιζερ» – Η ειρωνική ανάρτηση μετά τη σαρωτική νίκη των Δημοκρατικών
- Ενδιάμεσες εκλογές ΗΠΑ: Το «μπλε τσουνάμι» που σάρωσε τον Τραμπ – Η ελληνική ομογένεια και οι μεγάλες ανατροπές
- Γαλλία: Κυβερνοεπίθεση στα αποθέματα αίματος – Χάκερ επιχείρησαν να ανεβάσουν τη θερμοκρασία στους 110 βαθμούς