Κυβερνοεπιθέσεις: Από τις απειλές για βόμβες σε αεροσκάφη και τις παρεμβάσεις στα συστήματα ψύξης σούπερ μάρκετ μέχρι τις επιθέσεις σε επιχειρήσεις και κρίσιμες υποδομές, τα περιστατικά που καταγράφονται διεθνώς αναδεικνύουν πόσο ευάλωτη μπορεί να γίνει η καθημερινότητα όταν πλήττονται ψηφιακά συστήματα.
Οι επιθέσεις αυτές μπορούν να επηρεάσουν τις μεταφορές, την τροφοδοσία, την οικονομική δραστηριότητα, αλλά και την ασφάλεια των προσωπικών δεδομένων.
Το ερώτημα πλέον δεν είναι μόνο ποιος μπορεί να βρεθεί στο στόχαστρο μιας κυβερνοεπίθεσης, αλλά και πόσο γρήγορα μπορεί να αποκατασταθεί η λειτουργία μιας υπηρεσίας όταν αυτή πληγεί. Και η Ελλάδα δεν αποτελεί εξαίρεση: Σύμφωνα με τα στοιχεία που έχει στη διάθεσή του ο «Ε.Τ.», τον Οκτώβριο του 2026 οι οργανισμοί στην Ελλάδα δέχθηκαν κατά μέσο όρο 1.928 κυβερνοεπιθέσεις την εβδομάδα (καταγεγραμμένες απόπειρες), αριθμός αυξημένος κατά 26% σε σχέση με έναν χρόνο πριν.
Σε παγκόσμιο επίπεδο, ο μέσος όρος έφτασε τις 2.550 επιθέσεις ανά οργανισμό την εβδομάδα, με ετήσια άνοδο 32%, ενώ οι ομάδες λυτρισμικού (ransomware) δημοσιοποίησαν αριθμό-ρεκόρ 1.063 θυμάτων μέσα σε έναν μόνο μήνα. Παρότι η Ελλάδα παραμένει κάτω από τον ευρωπαϊκό μέσο όρο των 2.248 εβδομαδιαίων επιθέσεων ανά οργανισμό, οι αριθμοί καταδεικνύουν ότι οι ελληνικοί οργανισμοί βρίσκονται αντιμέτωποι με ολοένα μεγαλύτερη πίεση.
Νέα διάσταση
Μέχρι πρότινος, η έξαρση των κυβερνοεπιθέσεων συνδεόταν σε μεγάλο βαθμό με τις γεωπολιτικές εξελίξεις και τις διεθνείς συγκρούσεις. Πλέον, όμως, η Τεχνητή Νοημοσύνη προσθέτει μία νέα διάσταση, καθώς διευρύνει τις δυνατότητες των επιτιθεμένων και επιτρέπει την ανάπτυξη πιο σύνθετων και πειστικών μεθόδων εξαπάτησης.
Διαβάστε Επίσης
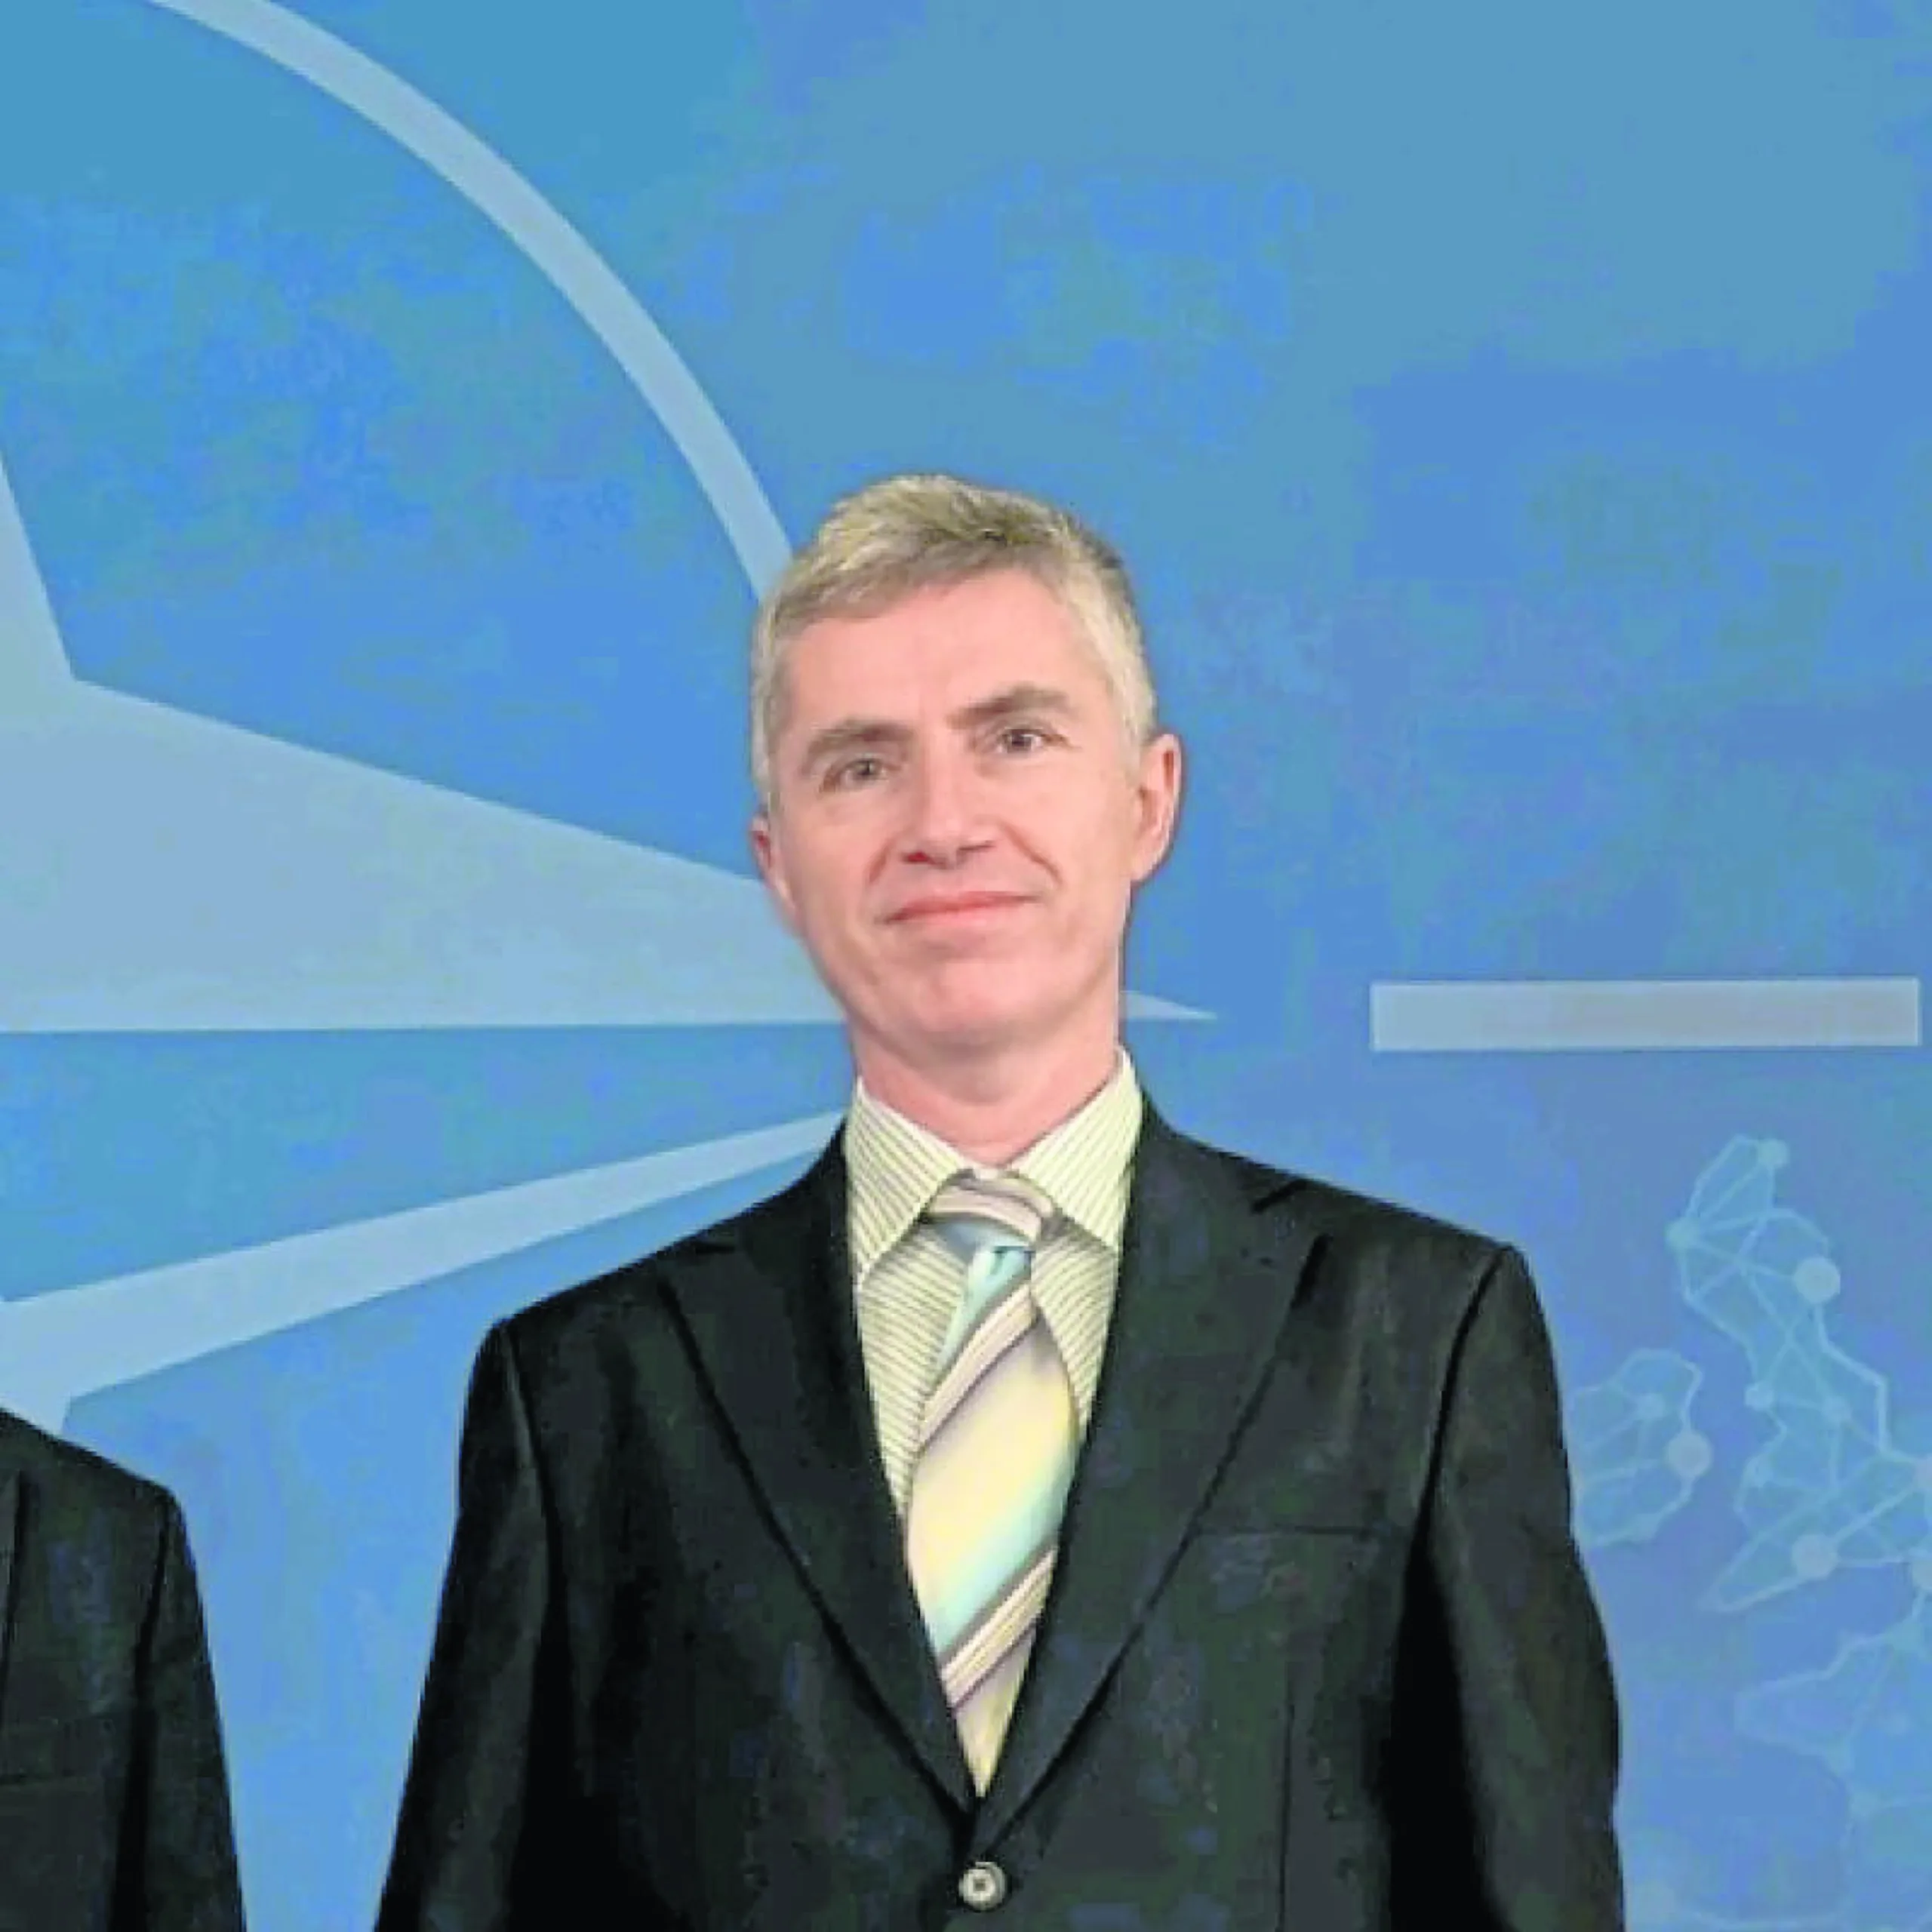
Ολοι οι ίδιοι δράστες δεν έχουν πάντοτε τα ίδια κίνητρα, τονίζει στον «Ε.Τ.» ο υποδιοικητής της Εθνικής Αρχής Κυβερνοασφάλειας, Δημήτρης Ζαμπακόλας.
Οπως προκύπτει από την εικόνα που περιγράφει ο υποδιοικητής της Εθνικής Αρχής Κυβερνοασφάλειας, Δημήτρης Ζαμπακόλας, στον «Ε.Τ.», πίσω από τις επιθέσεις δεν βρίσκονται όλοι οι ίδιοι δράστες ούτε υπάρχουν πάντοτε τα ίδια κίνητρα. Μία βασική κατηγορία αφορά εγκληματικές ομάδες που επιδιώκουν οικονομικό όφελος. Πρόκειται για επιθέσεις λυτρισμικού (ransomware), κατά τις οποίες οι δράστες αποκτούν πρόσβαση στα αρχεία ενός οργανισμού, τα κλειδώνουν και απαιτούν λύτρα για την αποκατάσταση της πρόσβασης. Συχνά, μάλιστα, απειλούν ότι θα δημοσιοποιήσουν τα δεδομένα εάν δεν ικανοποιηθούν τα αιτήματά τους.
Παράλληλα, υπάρχουν επιθέσεις με πολιτικά ή ιδεολογικά κίνητρα, από ομάδες ακτιβιστών του Κυβερνοχώρου, αλλά και ενέργειες που συνδέονται με κρατικά υποστηριζόμενες ομάδες. Σε αυτές τις περιπτώσεις, οι στόχοι μπορεί να είναι η κατασκοπεία, η συλλογή πληροφοριών ή η πρόκληση προβλημάτων στη λειτουργία κρίσιμων υποδομών.
Η σύνδεση των ψηφιακών απειλών με τις διεθνείς συγκρούσεις έχει ήδη γίνει ορατή. Στην Ουκρανία, οι υγειονομικές υποδομές έχουν βρεθεί επανειλημμένα στο στόχαστρο του πολέμου, ενώ στη σύγκρουση των ΗΠΑ με το Ιράν καταγράφηκαν και κυβερνοεπιθέσεις σε οργανισμούς και επιχειρήσεις. Παράλληλα, τα ιρανικά πλήγματα με drones σε εγκαταστάσεις της Amazon Web Services στα Ηνωμένα Αραβικά Εμιράτα και το Μπαχρέιν, την 1η Μαρτίου 2026, που προκάλεσαν διακοπές σε τράπεζες, πλατφόρμες πληρωμών και εφαρμογές της περιοχής, ανέδειξαν πόσο ευάλωτες μπορεί να είναι οι φυσικές υποδομές που υποστηρίζουν τις υπηρεσίες cloud.
Επιχειρήσεις
Η εξάρτηση από τις ψηφιακές υπηρεσίες δημιουργεί μια αλυσίδα πιθανών επιπτώσεων. Μία επίθεση δεν χρειάζεται να στοχεύει απευθείας μία ελληνική επιχείρηση για να επηρεάσει τη λειτουργία της. Αρκεί να πληγεί μία υπηρεσία ή ένας πάροχος, από τον οποίο εξαρτάται.
Ιδιαίτερη σημασία έχει η εξάπλωση των υπηρεσιών cloud, στις οποίες αποθηκεύονται δεδομένα και φιλοξενούνται εφαρμογές και επιχειρησιακά συστήματα. Μια σοβαρή διακοπή σε έναν διεθνή πάροχο μπορεί να επηρεάσει πελάτες σε διαφορετικές χώρες, εφόσον χρησιμοποιούν τις υποδομές του. Αυτό σημαίνει ότι ακόμη και επιχειρήσεις στην Ελλάδα μπορεί να βρεθούν αντιμέτωπες με προβλήματα λειτουργίας χωρίς να έχουν αποτελέσει οι ίδιες τον άμεσο στόχο μιας επίθεσης.
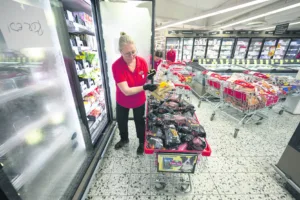
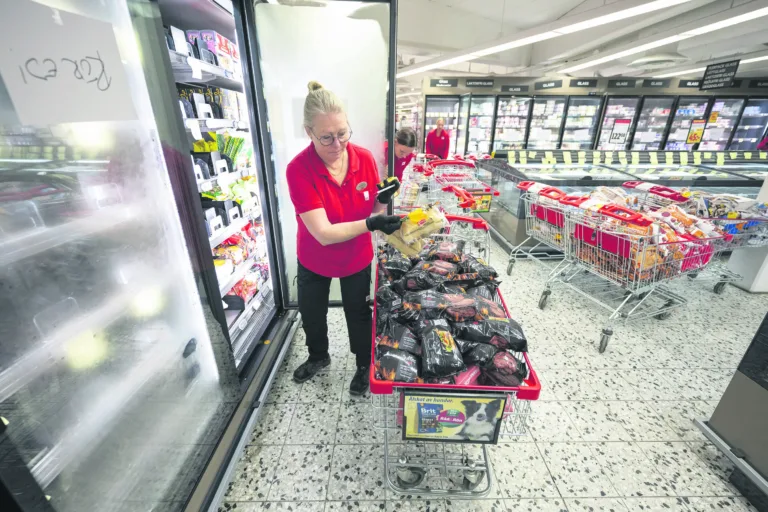
Ιδιαίτερη προσοχή απαιτείται σε κρίσιμες υποδομές, όπως η ενέργεια, οι μεταφορές, οι τηλεπικοινωνίες και η Υγεία. Η διακοπή μιας ψηφιακής υπηρεσίας σε αυτούς τους τομείς μπορεί να έχει επιπτώσεις πολύ ευρύτερες από την απώλεια πρόσβασης σε μια ιστοσελίδα. Χαρακτηριστικό είναι το κύμα επιθέσεων σε συστήματα ψύξης καταστημάτων τροφίμων που ξεκίνησε τον Οκτώβριο από τη Γαλλία, όπου επλήγησαν εκατοντάδες σούπερ μάρκετ, και επεκτάθηκε στη συνέχεια σε Βέλγιο, Λουξεμβούργο, Σουηδία, Ολλανδία, Εσθονία και Ιρλανδία. Οι επιτιθέμενοι αποκτούσαν πρόσβαση στους ελεγκτές των ψυγείων μέσω Διαδικτύου και άλλαζαν τις ρυθμίσεις θερμοκρασίας.
Συστήματα
Στην Ελλάδα, η Εθνική Αρχή Κυβερνοασφάλειας έχει εντοπίσει περισσότερα από 300 εκτεθειμένα στο Διαδίκτυο συστήματα εμπορικής ψύξης και συνιστά την άμεση αποσύνδεσή τους από το δημόσιο Διαδίκτυο, τη χρήση VPN για απομακρυσμένη πρόσβαση, την αλλαγή των κωδικών και την ενεργοποίηση πολυπαραγοντικής ταυτοποίησης.
Δεν είναι τυχαίο ότι η Αρχή εξέδωσε πρόσφατα προειδοποίηση για δύο κρίσιμες ευπάθειες στο ευρέως χρησιμοποιούμενο λογισμικό NGINX, που υποστηρίζει τη λειτουργία πλήθους ιστοσελίδων και διαδικτυακών εφαρμογών. Τα συγκεκριμένα κενά ασφαλείας θα μπορούσαν, υπό προϋποθέσεις, να επιτρέψουν σε κακόβουλους τρίτους να προκαλέσουν διακοπή λειτουργίας ιστοτόπων ή ακόμη και να εκτελέσουν κακόβουλο κώδικα στους διακομιστές που τους φιλοξενούν. Η Αρχή ζήτησε από δημόσιους φορείς, επιχειρήσεις και διαχειριστές συστημάτων να προχωρήσουν άμεσα στις απαραίτητες ενημερώσεις ασφαλείας. Ερευνητές έχουν ήδη επιδείξει επιτυχή εκμετάλλευση της μίας από τις δύο ευπάθειες, ωστόσο, σύμφωνα με το CERT-EU, έως τις 18 Νοεμβρίου δεν είχαν αναφερθεί πραγματικές επιθέσεις που να τις αξιοποιούν.
ΚΡΙΣΙΜΕΣ ΥΠΟΔΟΜΕΣ
Αυξημένα μέτρα προστασίας σε αεροδρόμια, νοσοκομεία, τράπεζες, δίκτυα ενέργειας
Η Εθνική Αρχή Κυβερνοασφάλειας παρακολουθεί διαρκώς την εξέλιξη των απειλών, ενημερώνεται για νέες μεθόδους επιθέσεων και συντονίζει την αντιμετώπιση περιστατικών. Παράλληλα, εκδίδει προειδοποιήσεις και συστάσεις προς τους οργανισμούς και τις επιχειρήσεις, προκειμένου να διορθώνονται εγκαίρως κενά ασφαλείας και να αναβαθμίζονται τα συστήματα προστασίας τους. Ο ρόλος της περιλαμβάνει, επίσης, την εποπτεία και τον συντονισμό της εφαρμογής των μέτρων κυβερνοασφάλειας σε εθνικό επίπεδο, στο πλαίσιο που διαμορφώνει η ευρωπαϊκή οδηγία NIS2.
Ιδιαίτερη βαρύτητα δίνεται στις κρίσιμες υποδομές, όπως τα αεροδρόμια, τα νοσοκομεία, οι τράπεζες και τα δίκτυα ενέργειας, όπου μια ενδεχόμενη διακοπή λειτουργίας θα μπορούσε να προκαλέσει ευρύτερες επιπτώσεις. Οι φορείς αυτοί λαμβάνουν αυξημένα μέτρα προστασίας, με συνεχή παρακολούθηση των συστημάτων τους, αναβαθμίσεις λογισμικού και ενίσχυση των μηχανισμών ασφαλείας. Αυτό, ωστόσο, δεν σημαίνει ότι είναι απολύτως απρόσβλητοι.
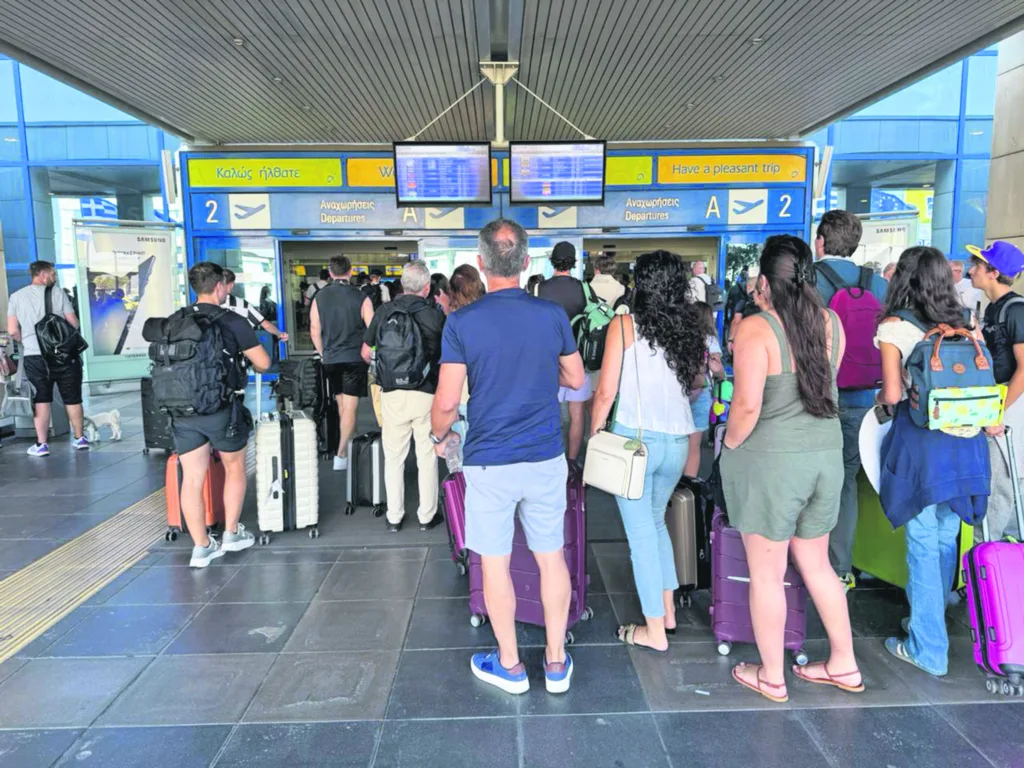
Οπως επισημαίνει ο υποδιοικητής της Αρχής, Δ. Ζαμπακόλας, όταν οι βασικές υποδομές διαθέτουν ισχυρότερη θωράκιση, οι επιτιθέμενοι μπορεί να στρέψουν την προσοχή τους σε επιμέρους υπηρεσίες και συστήματα που συνδέονται με αυτές. Για παράδειγμα, σε ένα αεροδρόμιο μπορεί να επιχειρήσουν να πλήξουν ένα επιμέρους σύστημα, όπως εκείνο της έκδοσης εισιτηρίων, αντί να επιτεθούν απευθείας στα κεντρικά συστήματα λειτουργίας του. Με αυτόν τον τρόπο, ακόμη και μια επίθεση σε μια συγκεκριμένη υπηρεσία μπορεί να προκαλέσει προβλήματα στην εξυπηρέτηση του κοινού.
Η βασική πρόκληση, επομένως, δεν είναι μόνο να αποτραπεί μια επίθεση, αλλά και να διασφαλιστεί ότι ακόμη και αν αυτή εκδηλωθεί, οι κρίσιμες υπηρεσίες θα μπορέσουν να συνεχίσουν να λειτουργούν και να αποκατασταθούν γρήγορα.
Οι «έξυπνες» συσκευές μπορεί να γίνουν παγίδες
Η ολοένα μεγαλύτερη παρουσία συνδεδεμένων συσκευών στα σπίτια δημιουργεί νέα πεδία κινδύνου. Κάμερες ασφαλείας, «έξυπνες» τηλεοράσεις, κινητά τηλέφωνα, δρομολογητές (routers) και άλλες συσκευές που συνδέονται στο Διαδίκτυο μπορεί να αποτελέσουν στόχο παραβίασης.
Σε ορισμένες περιπτώσεις, παραβιασμένες συσκευές μπορούν να χρησιμοποιηθούν ως μέρος ενός ευρύτερου δικτύου, το οποίο ελέγχεται απομακρυσμένα από επιτιθεμένους. Μέσω αυτού μπορούν να εξαπολυθούν συντονισμένες επιθέσεις εναντίον ιστοτόπων και επιχειρησιακών συστημάτων. Ο ιδιοκτήτης της συσκευής μπορεί να μην αντιληφθεί καν ότι αυτή χρησιμοποιείται.
Την ίδια στιγμή, οι μικρότερες επιχειρήσεις βρίσκονται αντιμέτωπες με ιδιαίτερες προκλήσεις, καθώς δεν διαθέτουν πάντοτε εξειδικευμένο προσωπικό και τα ίδια μέσα προστασίας με τις μεγάλες εταιρίες. Αντίθετα, τράπεζες και μεγάλοι οργανισμοί έχουν αναπτύξει πιο σύνθετους μηχανισμούς ασφάλειας, χωρίς αυτό να σημαίνει ότι είναι απρόσβλητοι.
«Ψάρεμα» με τη βοήθεια της Τεχνητής Νοημοσύνης
Ενα από τα πεδία στα οποία αλλάζει το τοπίο είναι το ηλεκτρονικό «ψάρεμα» (phishing). Τα παραπλανητικά μηνύματα γίνονται ολοένα πιο πειστικά και στοχευμένα, δυσκολεύοντας τον εντοπισμό τους από τους χρήστες. Η Τεχνητή Νοημοσύνη μπορεί να αξιοποιηθεί για τη σύνταξη μηνυμάτων που μιμούνται τη γλώσσα και το ύφος πραγματικών επιχειρήσεων ή προσώπων, ενισχύοντας τις πιθανότητες εξαπάτησης.
Στοιχεία που έχει στη διάθεσή του ο «Ε.Τ.» δείχνουν ότι τον Οκτώβριο 1 στα 128 μηνύματα ηλεκτρονικού ταχυδρομείου χαρακτηρίστηκε ως phishing (έναντι 1 στα 91 τον Σεπτέμβριο). Από αυτά, το 79% περιείχε σύνδεσμο, που παραμένει το βασικό μέσο επίθεσης. Παράλληλα, η χρήση εργαλείων παραγωγικής Τεχνητής Νοημοσύνης δημιουργεί κινδύνους και για τις ίδιες τις επιχειρήσεις: ήδη από τον Σεπτέμβριο, 1 στα 39 εταιρικά prompts παρουσίαζε υψηλό κίνδυνο διαρροής ευαίσθητων δεδομένων, ενώ τον Οκτώβριο τα prompts υψηλού κινδύνου συνέχισαν να αυξάνονται.
Η προστασία, επομένως, δεν αφορά μόνο την εγκατάσταση ενός λογισμικού ασφαλείας. Απαιτεί συστηματικές ενημερώσεις των συσκευών και των προγραμμάτων, ισχυρούς και διαφορετικούς κωδικούς πρόσβασης, ενεργοποίηση ελέγχου ταυτότητας δύο παραγόντων και τακτικά αντίγραφα ασφαλείας. Εξίσου σημαντική είναι η προσεκτική αξιολόγηση των μηνυμάτων και των συνδέσμων πριν από οποιαδήποτε ενέργεια.